
Fél tucat zero-day-t javít a júniusi patch kedd
A Microsoft Windows 10-hez kiadott legújabb frissítéscsomagja több kritikus javítást tartalmaz.
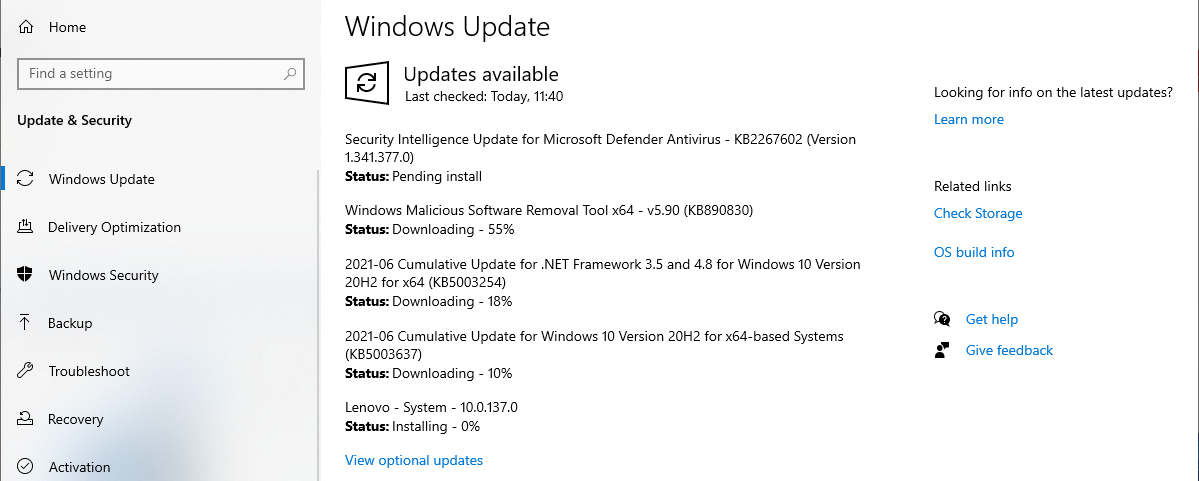
Fél tucat zero-day sebezhetőséget foltoz a Windows 10 legújabb frissítése. A tegnap kiadott, KB5003637 jelölésű kumulatív csomagot érdemes haladéktalanul telepíteni, az ezzel javított sérülékenységeket ugyanis a Microsoft biztonsági szakértői szerint jelenleg is aktívan kihasználja több rosszindulatú fél.
Bye-bye IT, helló kovász, helló kuvasz! Az IT-szakma az elmúlt években már a sokadik krízisén esik át, és egyre többeket gondolkodtat el: van-e élet a szakmán kívül?
A pakk összesen 49 különböző sérülékenységet foltoz, köztük hat súlyos biztonsági hibát. A legsúlyosabb, CVE-2021-33739 a DWM (Desktop Window Manager) magkönyvtárában magasabb szintű jogosultság megszerzését teszi lehetővé. A CVE-2021-33742 a Windows MSHTML platformján keresztül nyújt alkalmat távoli kód futtatására. A CVE-2021-31199 a Microsoft kriptografikus szolgáltatásánál (Enhanced Provider) ad lehetőséget magasabb szintű jogosultság megszerzéséhez, épp úgy, ahogy a CVE-2021-31201 jelölésű hiba.
A CVE-2021-31955 sebezhetőségnek köszönhetően a Windows Kernel egyes információ kerülhetnek illetéktelen kezekbe. A 7,8-as CVSS pontszám alapján ugyancsak rendkívül súlyos CVE-2021-31956 az NTFS, vagyis a Windows 10 alapértelmezett fájlrendszerénél nyújt esélyt magasabb szintű jogosultság, így pedig adatok megszerzéséhez a rosszindulatú fél számára.
A felsorolt kritikus hibák javítása mellett egy ugyancsak kockázatos, 7,5-ös CVSS besorolással rendelkező (CVE-2021-31968) résre is gyógyírt kínál a legújabb kumulatív patch. Utóbbi sérülékenységet meglovagolva a támadók szolgáltatás megtagadást (DoS – Denial of Service) idézhetnek elő, amire azonban a Microsoft tudomása szerint még nem volt példa. A maradék, több tucat "fontos" biztonsági hiba az operációs rendszer mellett olyan alkalmazásokat érint, mint a .NET Core & Visual Studio, az Edge böngésző, a már említett kriptografikus szolgáltatás, a SharePoint, az Outlook, vagy épp az Excel.