
Kártékony linkeket ajánlott a netezőknek a Bing chatbotja
Rosszindulatú weboldal linkjét ajánlotta a Bing MI-alapú chatbotja egy népszerű program letöltéséhez, amire korábban már figyelmeztettek a biztonsági szakemberek.
A Microsoft márciusban kezdte el tesztelni a Bing keresőbe épített, GPT-4 nyelvi modellen alapuló chatbottal folytatott párbeszédekben megjelenített hirdetéseket, amivel láthatóan útját keresi a szolgáltatás monetizációjának. A biztonsági szakértők korábban már több alkalommal is hangot adtak azon aggodalmuknak, hogy ez akár visszaélésekre is lehetőséget adhat, nemrég pedig konkrét eseteket jelentettek a rosszindulatú programokat terjesztő, hamis letöltőoldalak népszerűsítő kártékony linkek beékelődéséről.
A generatív chatbotokkal folytatott, akár emberszerű interakció és üzenetváltás többek közt amiatt jelenthet kiaknázható biztonsági rést, mert bizalmat gerjeszt a felhasználókban, akik nagyobb eséllyel kattinthatnak a kérdésükre adott válaszban ajánlott hivatkozásokra – hívta fel rá a figyelmet a Malwarebytes biztonsági szakembere. A biztonsági cég által észlelt rosszindulatú hirdetések a népszerű „Advanced IP Scanner” segédprogram letöltési oldalainak álcázzák magukat, aminek a nevével korábban a RomCom RAT és a Somnia zsarolócsoportok már visszaéltek.
Bye-bye IT, helló kovász, helló kuvasz! Az IT-szakma az elmúlt években már a sokadik krízisén esik át, és egyre többeket gondolkodtat el: van-e élet a szakmán kívül?
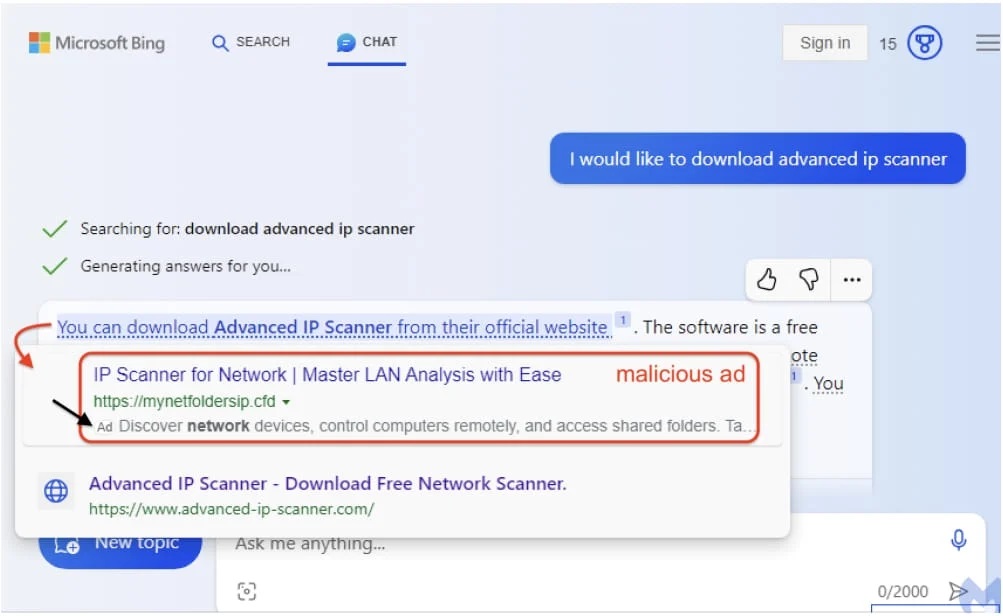
A kutatók vizsgálata szerint amikor az internetezők azt kérdezték a chatbottól, honnan szerezhetnék be a programot, a válaszban előásott letöltőlink felé húzva a kurzort először a kártékony hirdetés jelenik meg, majd csak alatta listázódik a legitim letöltőlink. A kampányt feltételezhetően egy legitim ausztrál vállalkozás hirdetési fiókjának feltörésével sikerült kivitelezni, ahonnan a félrevezető hirdetéseket indították.
A hasonló kampányok során a fenyegetések szereplői általában kémprogramokat vagy távoli hozzáférésű trójaiakat terjesztenek, amelyek lehetővé teszik számukra, hogy felhasználói fiókokat vagy vállalati hálózatokat törjenek fel, ez esetben a Malwarebytes azonban nem tudta felderíteni, hogy pontosan milyen malware-t terjesztenek az elkövetők a megadott linkeken.
Az eset azonban rávilágít a generatív szolgáltatásokkal érkező újfajta kiberfenyegetések egyre bővülő határaira, és intő jel lehet a felhasználók számára, hogy ne szavazzanak feltétlen bizalmat a chatbotnak, valamint mindig ellenőrizzék a megjelenített URL-címeket kattintás előtt.