
Tűzfalat építene az AI-agentek köré az Nvidia
Szabályozás helyett mérnöki és matematikai módszerekkel vetne véget az AI-agentek randalírozásának az iparág első számú hardverbeszállítója, az Nvidia.
Az AI-agentektől való rettegés és az önszabályozás, illetve a fejlesztési folyamatok lassítása helyett megfelelő mérnöki megoldásokkal kordában tarthatók még a legfejlettebb modellek is, állítja az Nvidia, mely hétfőn egy olyan platformot mutatott be, mellyel a cég álláspontja szerint a nyári Hugging Face incidens is megelőzhető lett volna.
Ez volt az első dokumentált, elszabaduló AI-agnetek által végrehajtott autonóm támadás, melyet mesterséges intelligencia rendszerek önállóan hajtottak végre egy interneten keresztül elérhető célponttal szemben, azóta azonban a cégek saját belső vizsgálataikat követően egyre-másra érkeztek a híradások a cégek hasonló esetekről az OpenAI berkein túl az Anthropictól vagy éppen a Google-től.
Novemberben AI software engineering képzést indítunk ! November 9-én 8 alkalmas, 24 órás online képzést indít a HWSW. Szeptember 30-ig early bird kedvezménnyel!
A szakmát az elmúlt hetekben lázban tartó témával kapcsolatban felmerült a modellek fejlesztésének lassítása vagy akár egy átfogó iparági szabályozás is, ám a beszállítói lánc legbefolyásosabb tagja, egyben a világ legértékesebb cége, az Nvidia mindvégig azt az álláspontot képviselte, hogy a kérdést egyszerű mérnöki problémaként kell kezelni - és megoldani.
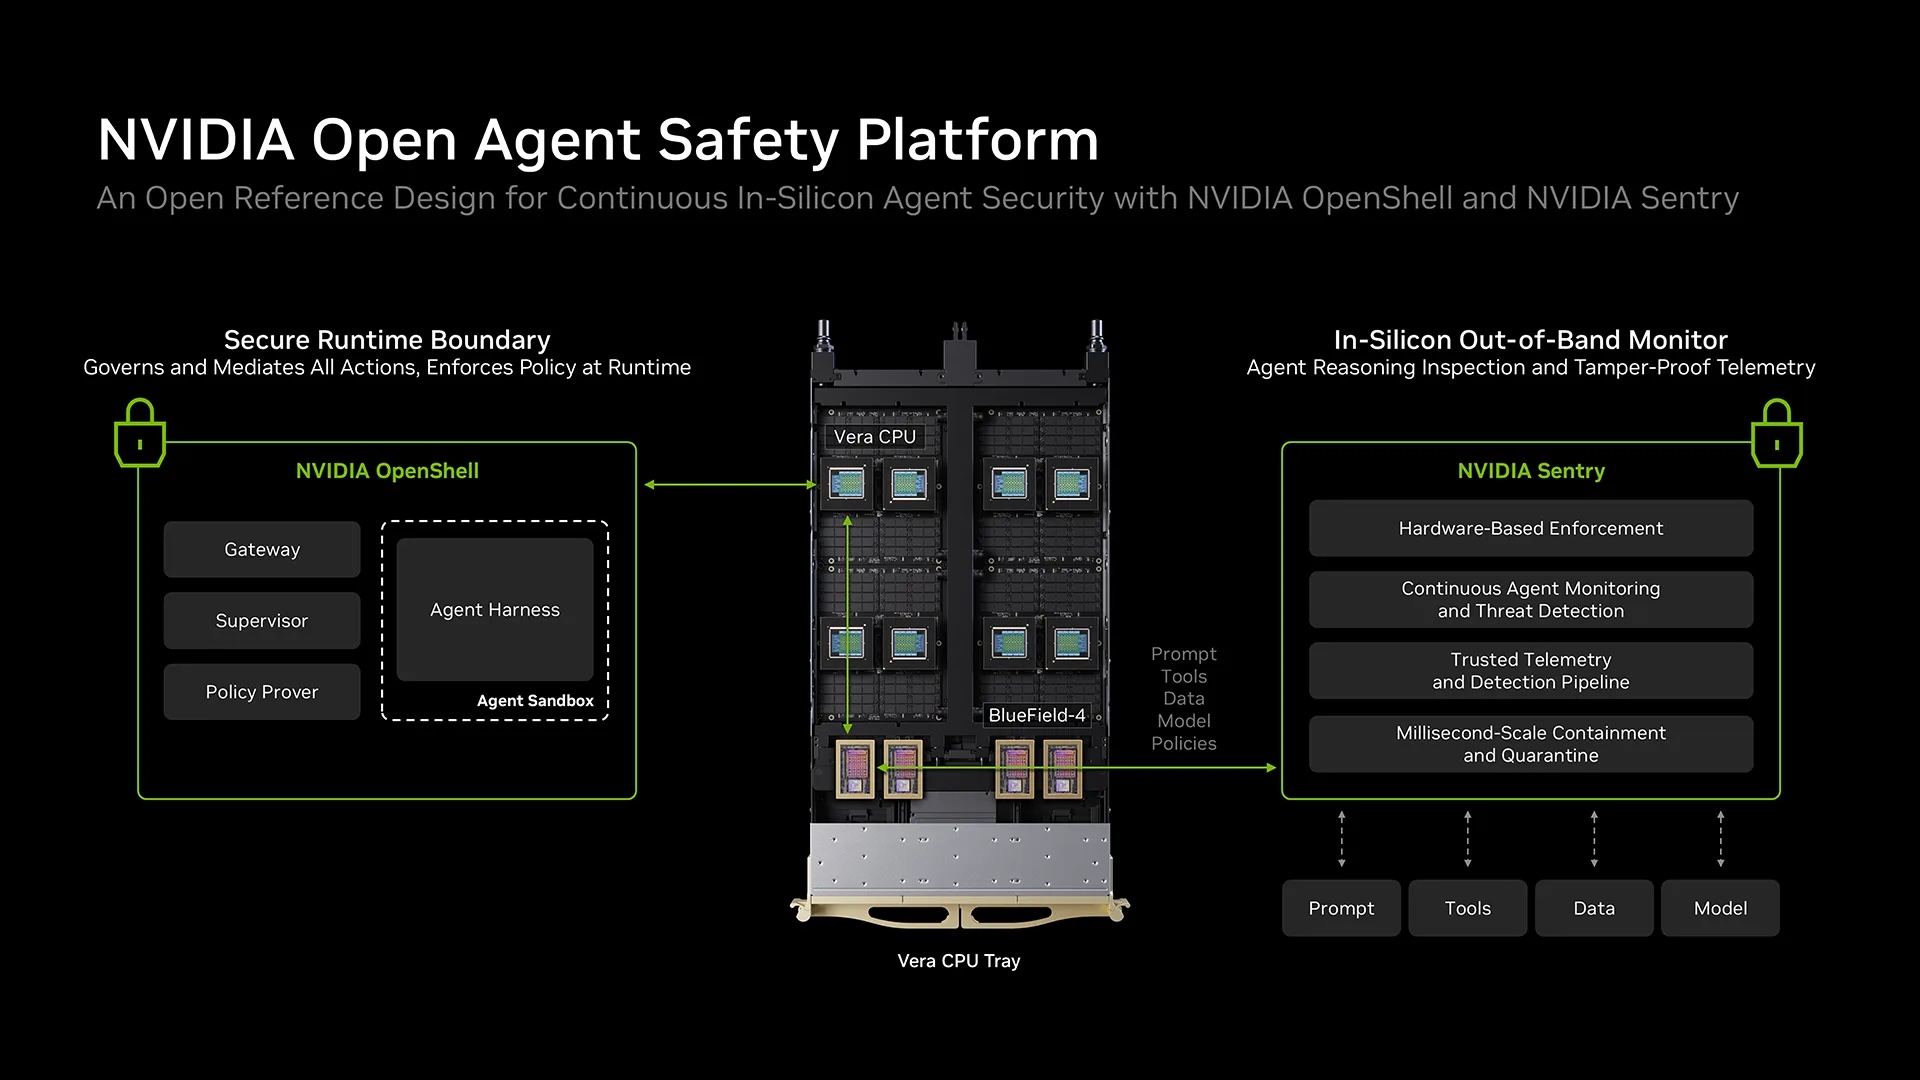
Ez a megoldás született meg a cég szerint a hétfőn bemutatott OpenShell nevű runtime képében, mely kernel-szintű izolációval sandboxba zárja az agentet, ahol előre meghatározhatja a kezelő, hogy az milyen erőforrásokhoz férhet hozzá és milyen jogosultságokkal rendelkezhet.
A cég egyben közölte, hogy a megoldás hardveroldalon nem Nvidia-specifikus, így az Arm Holdingsszal és az Intellel is folynak már olyan egyeztetések, melyek eredményeként az OpenShell más gyártók processzorain is működhet majd.
Őrszemet minden agentnek!
A legbiztosabb védelmet azonban mégiscsak egy Nvidia-exkluzív megoldás jelentené, melynek működési módszerét a cég szintén hétfőn részletezte.
Ez a Sentry, mely egy olyan hardveres biztonsági rendszer vagy referenciaarchitektúra, mely az Nvidia BlueField-4 DPU-ján fut - ez egy olyan adatfeldolgozó chip, mely a szerverek hálózati, tárolási és infrastruktúra-feladatait tudja kezelni a CPU-tól függetlenül, attól izoláltan.
A biztonsági ellenőrzés ezért nem az AI-agent által használt CPU-n vagy az agent saját sandboxán belül történik, így az agent nem is tudja kikapcsolni vagy megkerülni.
A Sentry matematikai módszerekkel igyekszik azonosítani az agentek viselkedését, ha pedig az megpróbálja elhagyni a számára kijelölt határokat, akkor a rendszer képes izolálni és leállítani.
A rendszer a technológiai leírás alapján nem pusztán egy-egy API-hívást láthat, hanem kontextusba tudja helyezni az agent tevékenységét és képes felismerni, ha annak viselkedése eltér a számára meghatározott feladatoktól vagy korlátoktól.